

7 стъпки на програмата за управление на уязвимостите
Повечето компании не се провалят при сканирането за уязвимости. Те се провалят при вземането на решения след сканирането. Затова стъпките на програмата за управление на уязвимостите са важни. Ако екипът ви събира находки, но все още спори за отговорностите, приоритетите, изключенията и сроковете, нямате зряла програма. Имате проблем с отчитането.
Истинската програма за управление на уязвимостите не е седмично сканиране и дълъг backlog. Тя е управленска дисциплина, която свързва видимостта върху активите, толерантността към риск, отстраняването и управлението. За ръководителите целта не е повече данни. Целта е по-малко съществени слабости, по-малко предотвратими инциденти и ясен запис, че бизнесът управлява киберриска целенасочено.
Съдържание
7-те стъпки на програмата за управление на уязвимостите, които имат значение
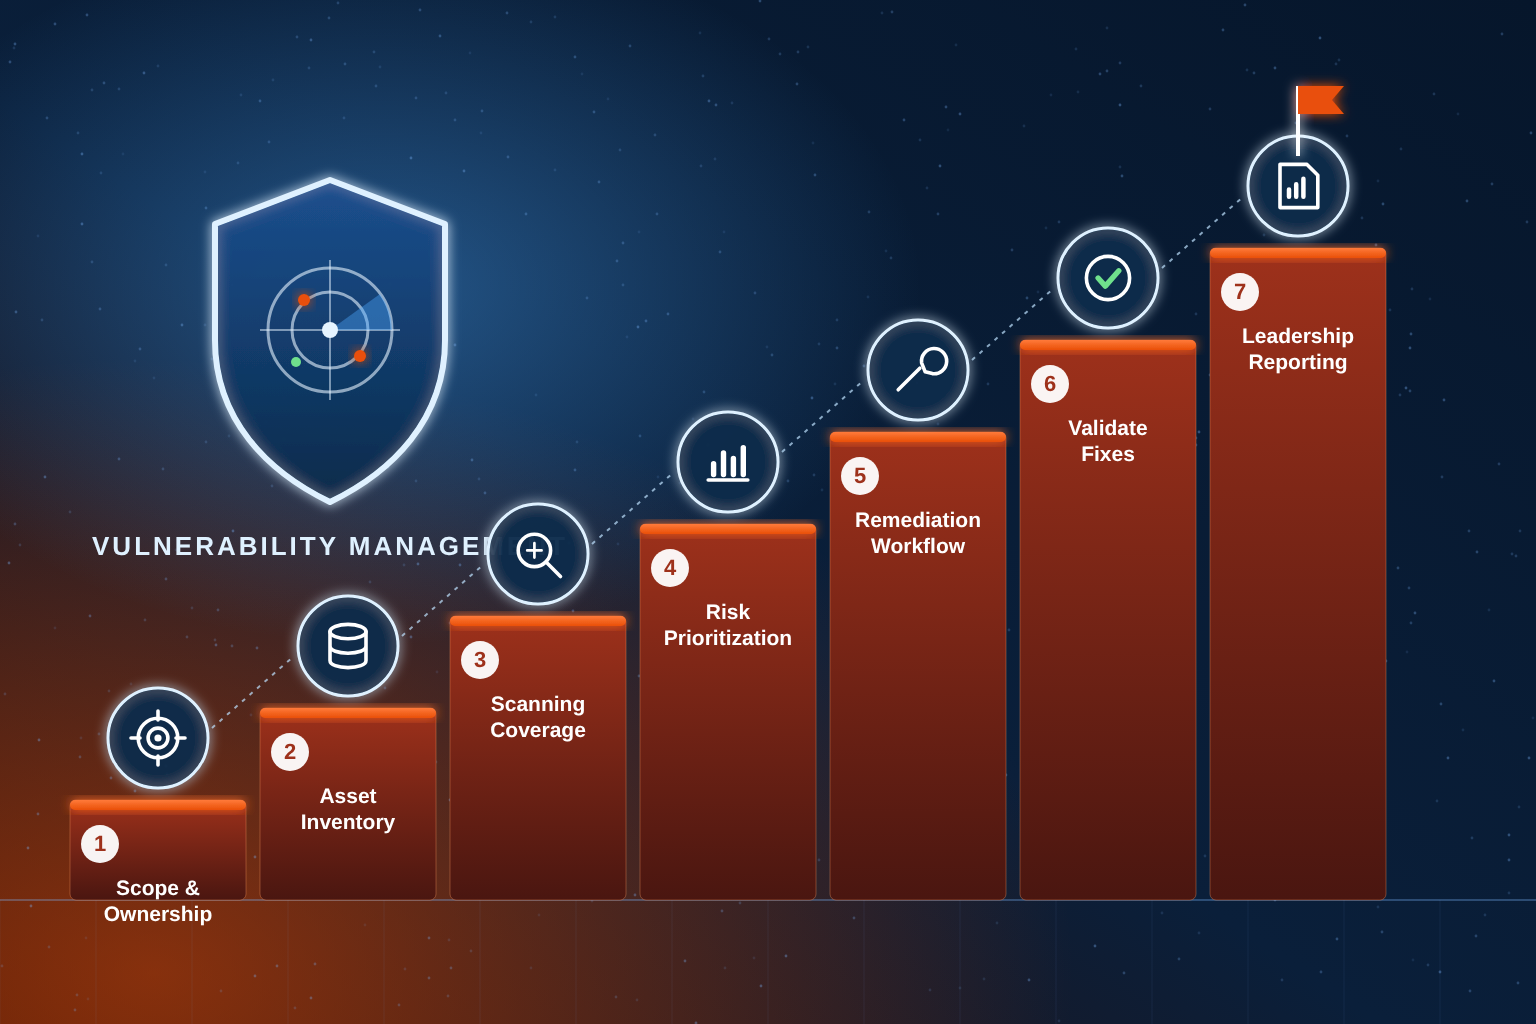
Правилната последователност предпазва екипите от хабене на време в шум. Грешната последователност създава поток от находки без път към действие. Тези седем стъпки дават структура на работата и правят напредъка измерим.
7-те стъпки накратко
| Стъпка | Фокус | Ключов резултат |
|---|---|---|
| 1. Определяне на обхват и отговорници | Устав на програмата, бизнес отговорници | Съгласуван обхват и определени отговорници |
| 2. Изграждане на инвентар на активите | Облак, крайни устройства, приложения, доставчици | Класифициран инвентар на активите |
| 3. Покритие със сканиране | Вътрешно, външно, облачно, уеб приложения, крайни устройства | Покритие според експозицията и въздействието |
| 4. Приоритизиране на база риск | Възможност за експлоатация и бизнес въздействие | Находки, подредени по риск |
| 5. Процеси за отстраняване | Отговорници, срокове, изключения | Срокове и одобрени изключения |
| 6. Валидиране на поправките | Повторно сканиране, проверка, остатъчен риск | Потвърдено затваряне и видим остатъчен риск |
| 7. Отчитане пред ръководството | Тенденция, експозиция, отчетност | Бизнес отчети, подкрепящи решенията |
Експертно мнение
Програмите за уязвимости рядко се провалят при откриването. Те се провалят, когато никой няма правомощията да реши какво се поправя, до кога и кой приема остатъчния риск. Уреждането на тези решения предварително улеснява всяка следваща стъпка.
1. Първо определете обхвата и бизнес отговорниците
Преди да сканирате каквото и да било, решете какво всъщност обхваща програмата. Звучи очевидно, но много организации пропускат това. Започват с инструментите, а по-късно откриват, че никой не е уговорил кои бизнес единици, облачни акаунти, крайни устройства, приложения или доставчици са в обхвата.
Започнете с активите, които поддържат критичните приходи, регулираните данни, оперативната непрекъснатост и доверието на клиентите. След това определете бизнес отговорници, а не само технически стопани. ИТ може да управлява сървъра, но собственикът на приложението трябва да разбира оперативния риск, ако то остане изложено.
Тук ръководството задава и устава на програмата. Каква е целта на програмата? Кои рискове са неприемливи? Кои системи изискват по-строги срокове? Ако тук липсва указание от ръководството, отстраняването се превръща в преговори.
Какво да определите преди първото сканиране
| Решение | Въпрос, на който да отговорите | Кой решава |
|---|---|---|
| Обхват | Кои бизнес единици, облачни акаунти, крайни устройства, приложения и доставчици са покрити? | Ръководството заедно с ИТ |
| Приоритетни активи | Кои активи поддържат приходите, регулираните данни, непрекъснатостта и доверието на клиентите? | Бизнес отговорниците |
| Отговорност | Кой носи оперативния риск, а не само техническото стопанисване? | Собствениците на приложения и бизнес собствениците |
| Устав на програмата | Каква е целта, кои рискове са неприемливи и кои системи изискват по-строги срокове? | Висшето ръководство |
2. Изградете точен инвентар на активите
Не можете да управлявате уязвимости на активи, за чието съществуване не знаете. Това е най-честата структурна слабост в средите на средния бизнес. Разрастването на облака, shadow IT, отдалечените устройства, наследените системи и неуправляваните трети страни създават слепи зони, които никой скенер не може да поправи сам.
Инвентарът ви трябва да класифицира активите по тип, собственик, среда, бизнес критичност, експозиция към интернет и чувствителност на данните. Именно това ви позволява да отговорите на най-важния въпрос: кои уязвимости засягат системите, от които бизнесът действително зависи?
Съвършенство не се изисква още първия ден. Покритието се подобрява с времето. Но ако инвентарът ви е слаб, метриките ви ще подвеждат, а усилията за отстраняване ще бъдат неравномерни.
Как да класифицирате всеки актив
| Атрибут | На какъв въпрос отговаря |
|---|---|
| Тип | Какъв вид актив е? |
| Собственик | Кой отговаря за него? |
| Среда | Продукционна, тестова или за разработка? |
| Бизнес критичност | Доколко бизнесът зависи от него? |
| Експозиция към интернет | Достъпен ли е от интернет? |
| Чувствителност на данните | Какви данни съдържа? |
3. Осигурете покритие със сканиране и откриване
Щом обхватът и инвентарът са определени, сканирането става полезно. Вътрешното сканиране, външното сканиране, автентикираните сканирания, прегледите на облачната сигурност, тестването на уеб приложения и телеметрията от крайните устройства имат своето място. Комбинацията зависи от вашата среда.
Малка компания с ограничен стек може да се нуждае от просто покритие на мрежата и крайните устройства. По-голям бизнес с хибриден облак, няколко дъщерни дружества и приложения, достъпни за клиенти, ще има нужда от по-широко откриване и по-силно валидиране. Тук много ръководители харчат повече за инструменти и въпреки това постигат по-слаби оперативни резултати.
Покритието трябва да се основава на експозицията и бизнес въздействието, а не на обещанията на доставчиците. Външно изложен актив, който обработва данни на клиенти, заслужава по-строг преглед от изолирана вътрешна система с ограничена бизнес стойност. Програмата трябва да отразява тези реалности.
Методите за сканиране и откриване в сравнение
| Метод | Най-подходящ за | На какво да внимавате |
|---|---|---|
| Вътрешно сканиране | Сървъри, работни станции, вътрешна мрежа | Изолирани или неуправлявани сегменти |
| Външно сканиране | Активи, достъпни от интернет | Забравени или неизвестни изложени активи |
| Автентикирани сканирания | По-дълбока видимост върху пачовете и конфигурацията | Изискват управлявани идентификационни данни за сканиране |
| Прегледи на облачната сигурност | Облачни акаунти и конфигурации | Разрастване на облака и shadow IT |
| Тестване на уеб приложения | Приложения, достъпни за клиенти | Находки, които изискват по-силно валидиране |
| Телеметрия от крайни устройства | Отдалечени и мобилни устройства | Неуправлявани устройства |
Как да превърнем находките в действия, базирани на риск
Откриването на уязвимости е лесната част. По-трудната част е да се реши какво се поправя първо, какво се приема и за какво са нужни компенсиращи контроли, защото отстраняването не е възможно веднага.
4. Приоритизирайте според възможността за експлоатация и бизнес въздействието
Оценките за сериозност са полезни, но не са достатъчни. Критична уязвимост в изоставена вътрешна тестова система може да е по-малко спешна от уязвимост с висока сериозност в продукционен актив, достъпен от интернет и свързан с приходите.
Ефективното приоритизиране съчетава техническата сериозност с реалния контекст. Запитайте се дали активът е външно изложен, дали има известна експлоатация в реални условия, дали вече съществуват компенсиращи контроли и какво би било бизнес въздействието, ако активът бъде компрометиран.
Тук лидерството на ръководството променя качеството на програмата. Екипите по сигурност често познават заплахата. Бизнес лидерите познават последствията. Нуждаете се и от двете. Програма за управление на уязвимостите, която игнорира бизнес въздействието, създава театър около backlog-а вместо намаляване на риска.
Фактори, които определят приоритизирането на база риск
| Фактор | Въпрос, който да си зададете | Ефект върху приоритета |
|---|---|---|
| Техническа сериозност | Колко сериозна е уязвимостта на хартия? | Отправна точка, а не отговор |
| Експлоатация в реални условия | Има ли известна експлоатация? | Повишава спешността |
| Външна експозиция | Достъпен ли е активът от интернет? | Повишава спешността |
| Компенсиращи контроли | Намаляват ли вече риска някакви контроли? | Може да понижи спешността |
| Бизнес въздействие | Какво ще се случи, ако активът бъде компрометиран? | Определя крайния приоритет |
Експертна препоръка
Свържете всяка критична находка с бизнес отговорник, който може да опише последствията от компрометирането. Техническата сериозност показва колко е сериозен недостатъкът. Бизнес отговорникът показва колко реално би боляло.
5. Определете процеси за отстраняване, срокове и изключения
Находка без отговорник и срок е просто документация. Зрелите програми определят нива на обслужване за отстраняване според критичността на актива и риска от уязвимостта. Те определят и как се заявяват, одобряват и преглеждат изключенията.
Например активно експлоатирана уязвимост в система, достъпна от интернет, може да изисква отстраняване в рамките на дни. По-нискорисков проблем в сегментиран вътрешен актив може основателно да изчака планиран прозорец за поддръжка. Смисълът не е да бъдете твърди. Смисълът е да бъдете последователни и отчетни.
Работата с изключения е мястото, където слабите програми обикновено се провалят. Наследените приложения, неподдържаните системи, оперативните ограничения и зависимостите от доставчици са реални. Но изключенията трябва да имат срок на валидност, документирана обосновка, определен одобряващ и, където е възможно, компенсиращи контроли. В противен случай временното приемане на риск се превръща в постоянна експозиция.
Примерни очаквания за отстраняване
| Сценарий | Типично очакване |
|---|---|
| Активно експлоатирана уязвимост в система, достъпна от интернет | В рамките на дни |
| Находка с висок риск в критичен за бизнеса актив | Определено ниво на обслужване според критичността на актива |
| Нискорисков проблем в сегментиран вътрешен актив | Планиран прозорец за поддръжка |
Какво трябва да има всяко изключение
| Задължителен елемент | Защо е важен |
|---|---|
| Срок на валидност | Не позволява временното приемане на риск да стане постоянна експозиция |
| Документирана обосновка | Записва защо отстраняването в момента не е възможно |
| Определен одобряващ | Създава ясна отчетност за приетия риск |
| Компенсиращи контроли | Намаляват експозицията, докато проблемът остава открит |
Експертно мнение
Следете „дълга от изключения“ така, както финансите следят финансовия дълг: колко са отворени, колко са стари и кой ги е одобрил. Растящият списък с изключения е ранен сигнал, че програмата губи контрол.
6. Валидирайте поправките и измерете остатъчния риск
Затварянето на заявка не е същото като отстраняване на проблема. Пачовете се провалят, конфигурациите се отклоняват и някои уязвимости изискват повече от една промяна в контролите, за да бъде премахната експозицията.
Валидирането трябва да включва повторно сканиране, целенасочена проверка и, където е уместно, тестове за сигурност, които потвърждават, че проблемът вече не може да бъде експлоатиран. Това е важно за готовността за одит, но още по-важно е за доверието в програмата. Ако екипите не вярват, че данните за затваряне са точни, те ще престанат да се доверяват на метриките.
Остатъчният риск също трябва да е видим. Някои системи не могат да бъдат напълно отстранени в близко бъдеще. В такива случаи програмата трябва да показва какъв риск остава, какви компенсиращи контроли са въведени и кога проблемът ще бъде прегледан отново. Това е функция на управлението, а не само техническа.
Методи за валидиране и тяхното предназначение
| Метод | Предназначение |
|---|---|
| Повторно сканиране | Потвърждава, че уязвимостта вече не се появява |
| Целенасочена проверка | Потвърждава, че конкретният пач или промяна в конфигурацията е сработила |
| Тестове за сигурност | Потвърждават, че проблемът вече не може да бъде експлоатиран |
| Запис на остатъчния риск | Показва оставащия риск, компенсиращите контроли и датата на следващия преглед |
7. Отчитайте пред ръководството на езика на бизнеса
Последната от стъпките на програмата за управление на уязвимостите е тази, която определя дали програмата ще оцелее при бюджетен контрол. Отчетите към ръководството трябва да показват тенденция, експозиция, отчетност и точки за вземане на решения.
Не започвайте със суров брой уязвимости. Те рядко помагат. По-добрият отчет показва колко критични активи са покрити, колко бързо се отстраняват находките с висок риск, къде има повтарящи се провали, кои изключения остават отворени и дали организацията намалява риска в най-важните си среди.
Бордовете и ръководителите не се нуждаят от експорт от скенер. Те се нуждаят от ясна представа дали киберрискът се контролира, къде са нужни инвестиции и кои бизнес отговорници носят неразрешена експозиция. Именно този преход от технически резултат към управленска информация отличава усилието, водено от инструменти, от истинската програма.
От технически резултат към управленска информация
| Вместо да отчитате | Отчитайте |
|---|---|
| Суров брой уязвимости | Колко критични активи са покрити |
| Общ брой отворени находки | Колко бързо се отстраняват находките с висок риск |
| Експорти от скенери | Къде има повтарящи се провали |
| Брой заявки | Кои изключения остават отворени и кой отговаря за тях |
| Технически резултат | Дали рискът намалява в най-важните среди |
Къде програмите за уязвимости обикновено затъват
Най-големият проблем не е липсата на инструменти. Това е разпокъсаната отговорност. Сигурността идентифицира проблемите, инфраструктурата отговаря за някои от тях, екипите по приложенията за други, а никой не отговаря за целия процес. Затова лидерството има значение.
Вторият проблем е прекомерното доверие в оценките за сериозност. Екипите преследват CVSS числа, докато пропускат възможността за експлоатация, експозицията и оперативната важност. Резултатът е предсказуем: големи backlog-ове, бавно отстраняване и липса на увереност, че първо се решават правилните проблеми.
Третият проблем е третирането на управлението на уязвимостите като чисто техническа задача. Не е такава. Тя е на пресечната точка на операциите, управлението, съответствието и управлението на риска. Зрялата програма подкрепя регулаторните задължения, укрепва увереността на клиентите и подобрява устойчивостта при инциденти.
При растящите бизнеси това често е моментът, в който външното лидерство прави разликата. Структуриран консултантски модел, като този, който предлага CISOLead, може да установи отговорност, дисциплина в отчитането и съгласуваност на ръководството, без да принуждава компанията да изгражда цялостна вътрешна функция за лидерство в сигурността за една нощ.
Чести причини за затъване и как ръководството ги решава
| Проблем | Симптом | Решение от ръководството |
|---|---|---|
| Разпокъсана отговорност | Никой не отговаря за целия процес | Определяне на ясна отговорност от начало до край |
| Прекомерно доверие в оценките за сериозност | Големи backlog-ове и бавно отстраняване | Добавяне на възможност за експлоатация, експозиция и оперативна важност |
| Третирано като чисто техническа задача | Откъснато от управлението и съответствието | Свързване с операциите, управлението, съответствието и управлението на риска |
Как изглежда добрият резултат след 90 дни
Една достоверна програма не е нужно да е съвършена. Нужно е да е контролирана. След първите 90 дни повечето организации трябва да могат да покажат определен обхват, базова видимост върху активите, редовно покритие със сканиране, приоритизиране на база риск, документирани срокове за отстраняване, процес за изключения и отчети към ръководството, които подкрепят решенията.
Контролни точки за зрялост след 90 дни
| Контролна точка | Какво трябва да можете да покажете |
|---|---|
| Определен обхват | Съгласувано покритие с определени бизнес отговорници |
| Базова видимост върху активите | Класифициран инвентар на най-важните системи |
| Редовно покритие със сканиране | Сканирания, съобразени с експозицията и бизнес въздействието |
| Приоритизиране на база риск | Находки, подредени по възможност за експлоатация и бизнес въздействие |
| Документирани срокове за отстраняване | Срокове и отговорници за всяка находка |
| Процес за изключения | Заявени, одобрени и прегледани изключения |
| Отчети към ръководството | Отчети, които подкрепят решенията |
От този момент нататък зрелостта расте чрез последователност. Покритието се подобрява. Метриките стават по-чисти. „Дългът от изключения“ намалява. Бизнес отговорниците стават по-отчетни. Сигурността става по-малко реактивна, защото организацията разполага с повторяем процес вместо с постоянна суматоха.
Това е истинската стойност на програмата за управление на уязвимостите. Тя дава на бизнеса дисциплиниран начин да намали предотвратимата експозиция, без да се преструва, че всяка находка тежи еднакво. Силното лидерство в сигурността знае разликата между активност и контрол. Вашата програма също трябва да я знае.
Ако сегашният ви процес произвежда повече заявки, отколкото решения, започнете оттам. Затегнете отговорността, изострете приоритизирането и направете риска видим на езика на бизнеса. Така управлението на уязвимостите започва да дава това, от което ръководството действително има нужда – по-малко изненади и по-добър контрол.
Експертна препоръка
Програмата за уязвимости е готова за ръководството, когато може да отговори на три въпроса на една страница: какво е изложено, кой отговаря за него и какво се прави по въпроса. Ако липсва някой от тези отговори, поправете процеса, преди да купувате още инструменти.
Често задавани въпроси
1. Защо повечето компании се провалят не при сканирането, а при вземането на решения след него?
Защото сканирането произвежда данни, но липсват отговорности, приоритизиране и срокове. Без структура програмата се превръща в отчитане – а не в намаляване на риска.
2. Кои са 7-те стъпки на програмата за управление на уязвимостите, които наистина имат значение?
Определяне на обхвата → изграждане на инвентар → осигуряване на покритие със сканиране → приоритизиране на база риск → дефиниране на процеси за отстраняване → валидиране на поправките → отчитане пред ръководството.
3. Какво означава „приоритизиране на база риск“ на практика?
Означава комбиниране на възможността за експлоатация + бизнес критичността + експозицията, вместо преследване на CVSS оценки. Така се намалява реалният риск, а не само броят на заявките.

АЛЕКСАНДЪР БОЙЧЕВ
Публикувано на: 23 юни 2026 г. | Последно актуализирано: 23 юни 2026 г.Бизнес мениджър и мениджър по дигитален маркетинг в Advanced Vision IT
Александър съчетава технологии, продажбена стратегия и стратегически маркетинг, като се специализира в управлението на ключови клиенти, инициативи за дигитален растеж, както и корпоративни решения за облачни услуги и киберсигурност. Научете повече за мен
АДВАНСД ВИЖЪН ИТ - МАЛТА
Адрес: Suite 8, Ta’ Mallia Buildings, Triq In‑Negozju, Zone 3, Central Business District, Birkirkara, CBD 3010, Malta
Регистрационен номер: C111282, ДДС Номер: MT31713827
Телефон:+356 79224404
Имейл: office@advisionit.com
ADVANCED VISION IT - БЪЛГАРИЯ
Адрес: БЪЛГАРИЯ, гр. София, р-н Лозенец, ул. Димитър Хаджикоцев, 35 вх. А
ЕИК: 205789039, ДДС No: BG205789039
Телефон: +359 888 258 530
Имейл: office@advisionit.com