

7-те най-добри табла за управление на киберриска, които наистина имат значение
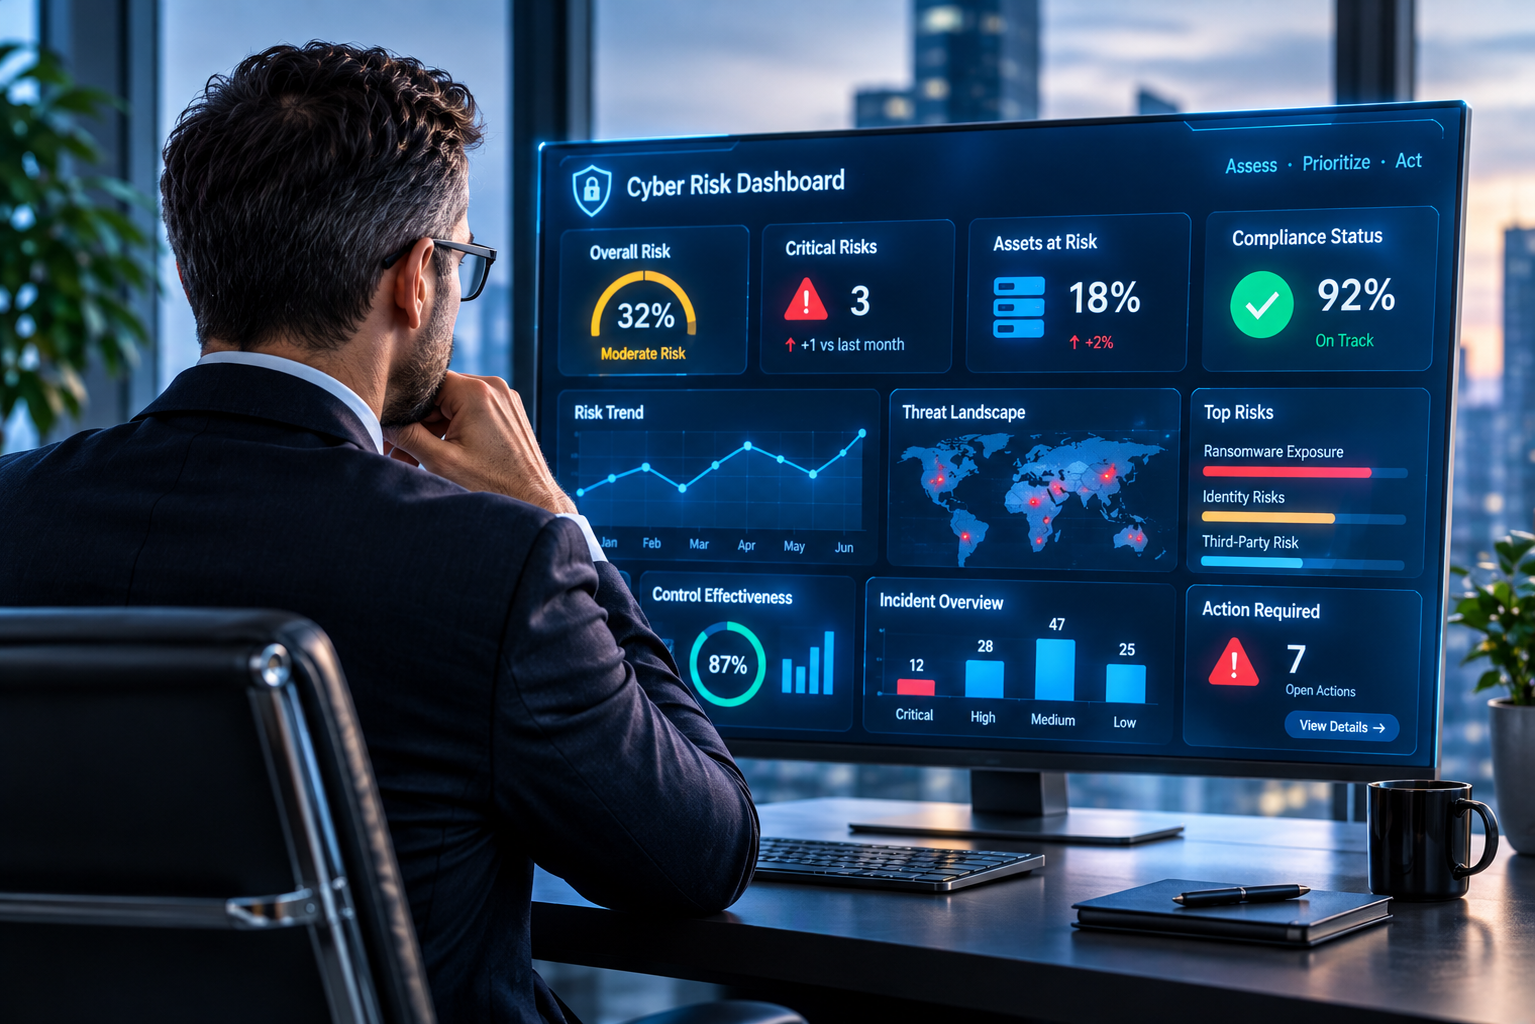
Ако вашето табло за управление се нуждае от анализатор по сигурността, който да стои до него и да обяснява какво означава, значи то не изпълнява предназначението си. Най-добрите табла за управление на киберриска правят едно нещо наистина добре: помагат на ръководството да взема решения по-бързо. Те не заливат екрана с контроли, аларми и технически шум. Вместо това превръщат киберекспозицията в бизнес риск, оперативни приоритети и конкретни управленски действия.
Това разграничение е важно. Повечето организации не страдат от липса на данни. Те страдат от липса на яснота. Инструментите за сигурност генерират хиляди събития, но бордът на директорите, изпълнителните директори и оперативните ръководители се нуждаят от нещо много по-просто: къде бизнесът е изложен на риск, колко сериозна е тази експозиция и какво изисква внимание или инвестиции незабавно.
Съдържание
- Какво всъщност правят най-добрите табла за управление на киберриска
- 7-те най-добри табла за управление на киберриска за ръководители
- Сравнение на типовете табла
- Какво отличава добрите табла от лошите
- Кои показатели си заслужава да присъстват
- Често срещани грешки
- Как да изградите табло, което ръководството реално ще използва
- Често задавани въпроси
Какво всъщност правят най-добрите табла за управление на киберриска
Полезното табло за управление на киберриска не е просто по-красив изглед на SIEM система. То е инструмент за управление. То трябва да помага на ръководството, ИТ лидерите, отговорниците по съответствие и екипите по сигурност да работят с едни и същи факти, без всички да бъдат принуждавани да навлизат в едно и също ниво на технически детайли.
Най-добрите табла обикновено обединяват пет ключови елемента на едно място: експозиция към заплахи, ефективност на контролите, бизнес въздействие, ниво на съответствие и статус на предприетите действия. Ако един от тези елементи липсва, общата картина се изкривява. Табло, което показва уязвимости без бизнес контекст, създава паника. Табло, което показва съответствие без реална експозиция, създава фалшиво чувство за сигурност.
Експертно мнение
Основната цел на едно табло за управление на киберриска не е видимостта. Тя е вземането на решения. Най-ефективните табла отговарят незабавно на три въпроса: Какво е изложено на риск? Какво се е променило? Какво действие е необходимо?
7-те най-добри табла за управление на киберриска за ръководители
Не съществува универсално табло, подходящо за всички организации. Правилният модел зависи от зрелостта на организацията, структурата на отчетността и регулаторните изисквания. Въпреки това седем типа табла постоянно доказват своята стойност, когато са изградени правилно.
1. Табло за управление на киберриска на изпълнително ниво
Това е версията за заседателната зала. То трябва да бъде кратко, ориентирано към бизнеса и лишено от технически шум. Фокусира се върху нивото на корпоративния риск, основните съществени рискове, тенденциите, отворените решения и статуса на мерките за намаляване на риска.
Аудиторията тук няма нужда от статистика за броя CVE по групи активи. Тя трябва да разбере дали експозицията към ransomware се увеличава, дали контролите върху идентичностите се подобряват и дали нерешените рискове могат да засегнат приходите, операциите или съответствието.
Доброто табло показва и собствеността върху риска. Риск без ясно определен отговорник е просто слайд в презентация.
2. Табло за уязвимости и експозиция
Това табло помага на екипите по сигурност и ИТ да разграничат информационния шум от реалната експозиция. То трябва да приоритизира активите спрямо бизнес критичност, интернет експозиция, възможност за експлоатация и възраст на нерешените проблеми.
Суровият брой инсталирани пачове е слаб показател. Той може да създаде впечатление за висока продуктивност, докато критичните системи остават изложени на риск. По-добрият подход е да се показват високорисковите уязвимости в най-критичните активи, стареещите изключения и реалният напредък при отстраняването на рисковете там, където това е най-важно.
3. Табло за риск, свързан с идентичности и достъп
Повечето сериозни пробиви включват компрометирана идентичност в някакъв етап от атаката. Това табло трябва да се фокусира върху привилегирован достъп, покритие на MFA, неактивни акаунти, рисков достъп на трети страни и изключения от политиките.
За много организации това е едно от най-ценните табла, защото идентичността стои в центъра както на сигурността, така и на оперативната дейност. Ако ръководството вижда, че привилегированият достъп расте по-бързо от управленските контроли, това е проблем на лидерството, а не само на ИТ отдела.
Сравнение на различните типове табла
| Тип табло | Основна аудитория | Основна бизнес стойност |
|---|---|---|
| Табло за изпълнително ръководство | Борд и ръководство | Стратегически решения |
| Табло за уязвимости и експозиция | ИТ и екипи по сигурност | Намаляване на експозицията |
| Табло за идентичности | Лидери по сигурността | Управление на достъпа |
| Табло за ефективност на SOC | Оперативни екипи | Подобряване на реакцията при инциденти |
| Табло за риск от трети страни | Управление на риска и доставки | Контрол върху доставчици |
| Табло за съответствие и управление | Екипи по съответствие | Готовност за одит |
| Табло за киберустойчивост | Ръководство | Непрекъсваемост на бизнеса |
4. Табло за ефективността на операциите по сигурността
Това е таблото, което най-често се усложнява излишно. Неговият фокус трябва да бъде върху резултатите. Средното време за откриване и реакция на инциденти все още е важен показател, но само когато се разглежда заедно със сериозността на инцидентите, успеха на ограничаването им и повторяемостта на сходни проблеми.
Ако вашият SOC затваря аларми бързо, но сериозните инциденти въпреки това ескалират, таблото трябва ясно да показва това. Скоростта сама по себе си не означава ефективност. Добрите табла показват дали възможностите за откриване на заплахи се подобряват и дали предприетите мерки намаляват вероятността от повторение на инцидентите.
5. Табло за риск от трети страни и веригата на доставки
Доставчиците разширяват вашата повърхност за атака независимо дали сте го планирали или не. Практичното табло за риск от трети страни трябва да проследява критичните доставчици, завършените оценки, неразрешените констатации, пропуските в договорните контроли и концентрационния риск.
Това става особено важно за развиващите се компании, които възлагат ключови функции на външни доставчици без да разполагат със зряла система за управление. Целта не е всеки доставчик да бъде оценяван по един и същи начин. Целта е да се определи кои външни партньорства създават съществена бизнес зависимост и дали контролните механизми около тях работят ефективно.
6. Табло за съответствие и управление
Съответствието не е синоним на сигурност, но оказва пряко влияние върху правната експозиция, готовността за одити и доверието на клиентите. Това табло трябва да свързва регулаторните изисквания с текущия им статус, собствеността на контролите, готовността на доказателствата, изключенията от политиките и просрочените дейности.
Най-добрите реализации избягват т.нар. „суетни показатели“. Да кажете, че сте покрили 87% от определена рамка за съответствие почти не носи стойност за ръководството. Важно е къде не сте в съответствие, дали този пропуск създава реален оперативен риск и кой е отговорен за неговото отстраняване.
7. Табло за киберустойчивост
Това е таблото, от което много компании се нуждаят още преди да са осъзнали това. То се фокусира върху способността за възстановяване, надеждността на резервните копия, готовността за реакция при инциденти, резултатите от tabletop упражненията и зависимостите между критичните услуги.
Една организация може да изглежда защитена на хартия и въпреки това да се провали при реална криза. Показателите за устойчивост поставят много по-трудния въпрос: ако критичните системи спрат да работят утре, колко бързо можем да възстановим операциите и къде първо ще се провали планът за възстановяване?
Експертна препоръка
Много организации поставят силен фокус върху уязвимостите и отчетите по съответствие, но пренебрегват устойчивостта. Способността за възстановяване, управлението на зависимостите и готовността за реакция често са далеч по-точни индикатори за реалната способност на бизнеса да устои на инциденти.
Сравнение на зрелостта на таблата за управление на киберриска
| Характеристика | Незряло табло | Зряло табло за киберриск |
|---|---|---|
| Основен фокус | Данни от инструменти | Бизнес решения |
| Метрики | Обем и активност | Риск и въздействие |
| Аудитория | Само екипа по сигурност | Ръководство, ИТ, риск и съответствие |
| Начин на отчитане | Технически детайли | Бизнес контекст |
| Краен резултат | Осведоменост | Действие |
Какво отличава добрите табла от лошите
Разликата рядко е във визуалния дизайн. Разликата е в управлението.
Лошите табла започват с наличните данни от инструментите и приключват дотам. Добрите табла започват с въпросите на ръководството и работят в обратна посока. Те определят кои решения трябва да бъдат подкрепени, след което подбират метриките, необходими за вземането на тези решения.
Те също така избягват пренасищането с показатели. Повече плочки не означават повече прозрения. Табло с 25 показателя често прикрива трите, които действително имат значение. Отчетността на управленско ниво трябва да показва текущия риск, тенденцията, изключенията и следващото действие.
Контекстът е толкова важен, колкото и самите показатели. Увеличаването на броя уязвимости невинаги е негативно, ако е резултат от по-добро откриване на активи. Намаляването на инцидентите невинаги е положителен знак, ако междувременно има проблем с логовете. Числата без контекст създават фалшива сигурност.
Експертно мнение
Едно табло не трябва да се оценява по количеството информация, която съдържа. Трябва да се оценява по това колко бързо ръководството може да вземе решение за риска след като го прегледа.
Показателите, които си заслужава да присъстват в табло за киберриск
Ако изграждате ново табло или оптимизирате съществуващо, фокусирайте се върху показатели, които свързват дейностите по сигурност с бизнес експозицията. Това обикновено включва присъщ и остатъчен риск, експозиция на критични активи, покритие на контролите върху най-ценните системи, възраст на критичните нерешени проблеми, тенденции при привилегирования достъп, модели на фишинг инциденти, изключения при доставчици и готовност за възстановяване.
Метрики, които имат най-голяма стойност за ръководството
| Метрика | Бизнес въпрос, на който отговаря |
|---|---|
| Експозиция на критични активи | Кои от най-важните системи са изложени на най-голям риск? |
| Остатъчен риск | Какъв риск остава след прилагане на контролите? |
| Възраст на нерешените проблеми | Колко време критичните проблеми остават отворени? |
| Тенденции при привилегирования достъп | Нараства ли административният достъп по-бързо от управленските контроли? |
| Изключения при доставчици | Къде външните партньори създават неконтролирана експозиция? |
| Готовност за възстановяване | Колко добре е подготвена организацията за възстановяване? |
Често срещани грешки при избора на табло за управление на киберриска
- Закупуване на инструмент за визуализация с очакването той автоматично да осигури стратегия.
- Опит да се обслужат едновременно бордът, SOC екипът, одиторите и техническите екипи чрез едно и също табло.
- Отчитане на активност вместо реално намаляване на риска.
- Фокусиране върху броя уязвимости без бизнес контекст.
- Липса на ясно определена собственост и отчетност.
- Пренасищане с показатели, които не водят до решения.
- Отчитане на процент съответствие без връзка с реалната експозиция.
Как да изградите табло, което ръководството действително ще използва
Започнете с решенията, а не с източниците на данни. Задайте си въпроса какво трябва да одобрят, финансират, ескалират или приемат изпълнителният директор, бордът или оперативните лидери. След това определете показателите, които помагат за вземането на тези решения.
Свържете всяка метрика с конкретен собственик и конкретен бизнес процес. Ако никой не отговаря за даден показател, той се превръща в декоративен елемент. Ако не води до действие, той се превръща в любопитна статистика.
Определете прагове, които имат реално значение. Червеното, жълтото и зеленото нямат стойност, ако не са обвързани с политика, допустим риск или бизнес въздействие.
Най-добрите табла за управление на киберриска не са създадени, за да показват колко зряла е сигурността. Те са създадени, за да направят риска достатъчно видим, за да бъде управляван.
Често задавани въпроси
1. Какво прави едно табло за управление действително полезно за ръководството?
Полезното табло превежда техническите данни на езика на бизнеса. То трябва да отговаря на въпросите: „Къде сме изложени на риск?“, „Колко сериозен е той?“ и „Какво изисква действие или финансиране?“.
2. Кои са най-ценните типове табла за управление на киберриска?
Най-често стойност създават седем категории: табло за изпълнително ръководство, табло за уязвимости и експозиция, табло за идентичности, табло за ефективност на SOC, табло за риск от трети страни, табло за съответствие и управление и табло за киберустойчивост.
3. Какви показатели трябва да включва едно добро табло за киберриск?
Трябва да съдържа метрики, които свързват сигурността с бизнес експозицията: експозиция на критични активи, остатъчен риск, възраст на нерешени проблеми, тенденции при привилегирования достъп, изключения при доставчици и готовност за възстановяване.

АЛЕКСАНДЪР БОЙЧЕВ
Публикувано на: 22 юни 2026 г. | Последно актуализирано: 22 юни 2026 г.Бизнес мениджър и мениджър по дигитален маркетинг в Advanced Vision IT
Александър съчетава технологии, продажбена стратегия и стратегически маркетинг, като се специализира в управлението на ключови клиенти, инициативи за дигитален растеж, както и корпоративни решения за облачни услуги и киберсигурност. Научете повече за мен
АДВАНСД ВИЖЪН ИТ - МАЛТА
Адрес: Suite 8, Ta’ Mallia Buildings, Triq In‑Negozju, Zone 3, Central Business District, Birkirkara, CBD 3010, Malta
Регистрационен номер: C111282, ДДС Номер: MT31713827
Телефон:+356 79224404
Имейл: office@advisionit.com
ADVANCED VISION IT - БЪЛГАРИЯ
Адрес: БЪЛГАРИЯ, гр. София, р-н Лозенец, ул. Димитър Хаджикоцев, 35 вх. А
ЕИК: 205789039, ДДС No: BG205789039
Телефон: +359 888 258 530
Имейл: office@advisionit.com