

Чеклист за одит на сигурността за МСП
Повечето малки и средни предприятия (МСП) не се затрудняват заради липса на инструменти за киберсигурност. Най-голямото им предизвикателство е липсата на ясно разбиране за реалните им рискове за сигурността. С времето мерките за сигурност се развиват чрез различни доставчици, технологии и политики и организациите често губят видимост върху цялостното си ниво на защита. Без тази видимост е трудно да се определят най-критичните уязвимости и да се приоритизират усилията за отстраняването им.
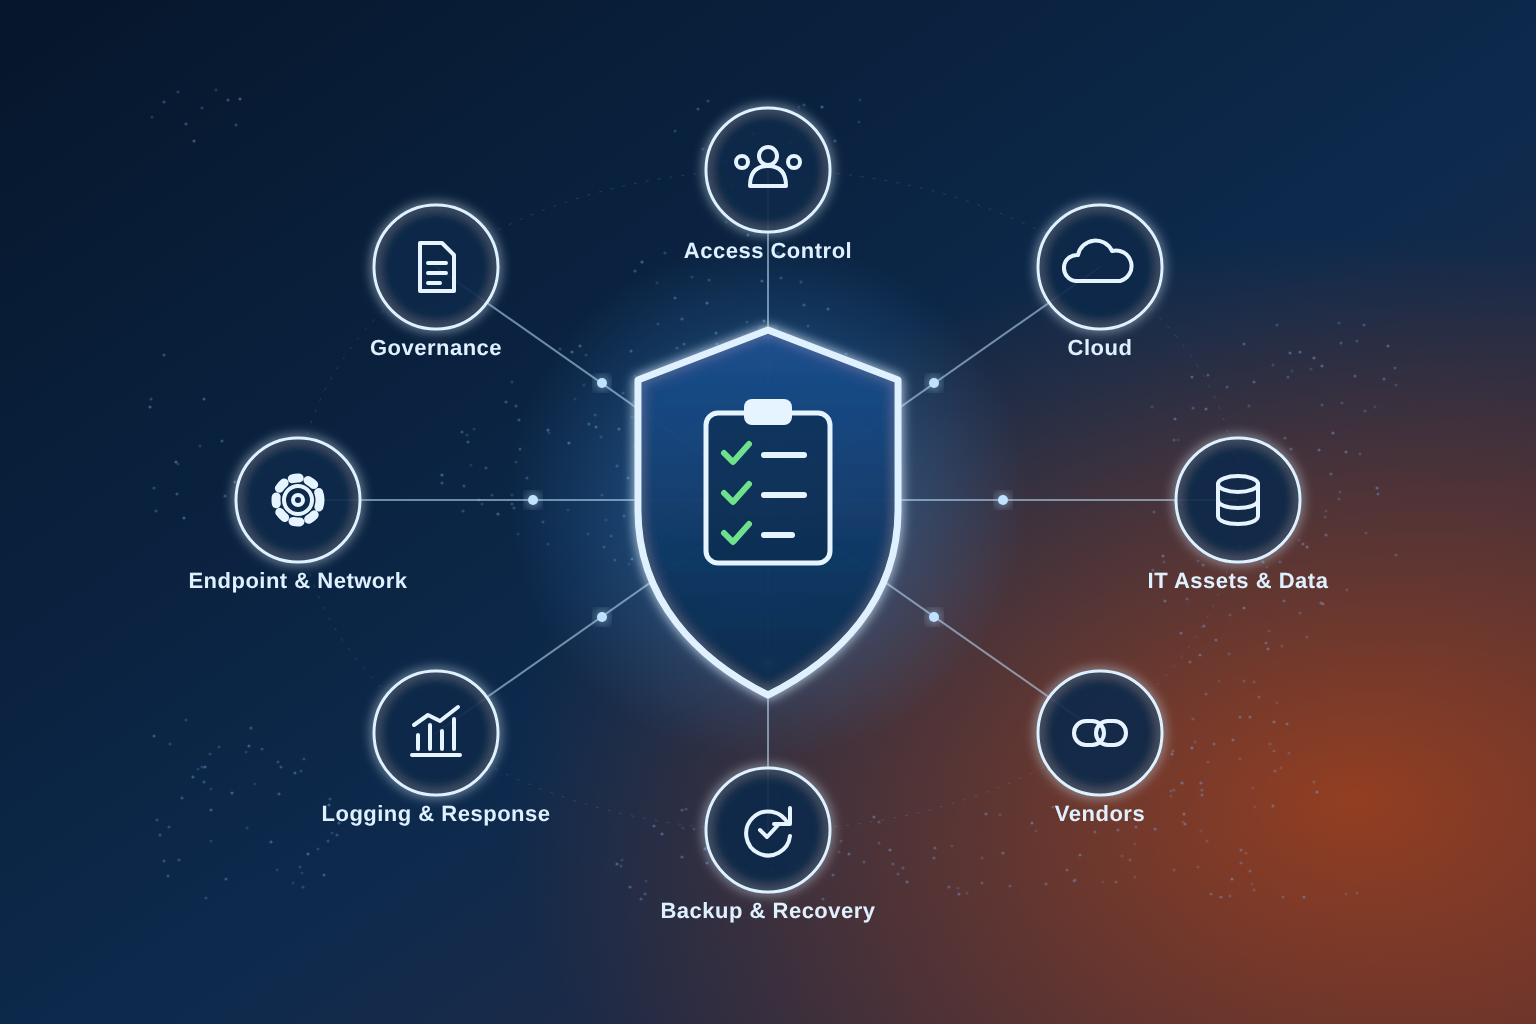
Добре структурираният чеклист за одит на сигурността за МСП предоставя системен начин за оценка на състоянието на киберсигурността в организацията и за откриване на пропуски, преди те да доведат до инциденти. Той обхваща ключови области като управление на идентичността и достъпа, защита на крайните устройства, мрежова сигурност, облачни среди, защита на данните, резервни копия и възстановяване, политики за сигурност, достъп на трети страни и готовност за реакция при инциденти.
Одитът на сигурността е нещо повече от техническа оценка. Той помага на организациите да разберат текущото си ниво на киберустойчивост, да вземат информирани решения за сигурността и да изградят дългосрочна стратегия за киберсигурност. Ако се нуждаете от експертна помощ при оценката и укрепването на защитата си, разгледайте нашите услуги в областта на киберсигурността. За да помогнете на екипа си да развие практически умения по киберсигурност и да бъде подготвен за променящите се заплахи, можете да разгледате и нашите обучения по киберсигурност и NIS2.
Съдържание
- Какво трябва да включва чеклистът за одит на сигурността за МСП
- Защо управлението на киберсигурността е основата на всеки одит
- Инвентарът на ИТ активите е основата на всеки одит на сигурността
- Контролът на достъпа е един от най-големите рискове за сигурността на МСП
- Контролите за крайни устройства, мрежа и облак изискват проверка с реалността
- Управлението на уязвимостите и пачовете трябва да бъде измеримо
- Резервните копия и възстановяването делят неудобството от кризата
- Хората и доставчиците са част от повърхността за атака
- Логовете, откриването и реакцията при инциденти бързо показват зрелостта
- Как да приоритизираме констатациите след одита
- Често задавани въпроси
Какво трябва да включва чеклистът за одит на сигурността за МСП?
Ефективният чеклист за одит на сигурността за МСП е много повече от обикновен списък за проверка или документ за съответствие. Основната му цел е да помогне на бизнес лидерите да разберат къде са най-големите рискове за киберсигурността, кои слабости биха имали най-голямо въздействие върху дейността и какви действия трябва да бъдат приоритизирани, за да се намалят тези рискове. Ако вашата организация се нуждае от експертна помощ при оценката и подобряването на нивото на киберсигурност, разгледайте нашите услуги в областта на киберсигурността.
Един цялостен одит на киберсигурността трябва да отговаря на няколко ключови въпроса:
- Какви са най-значимите рискове за киберсигурността на организацията?
- Кои системи, данни и бизнес процеси са критични за ежедневната дейност?
- Кои уязвимости изискват незабавно отстраняване?
- Кои мерки за сигурност трябва да бъдат приоритизирани, за да се намали рискът в краткосрочен и дългосрочен план?
За да бъде наистина ефективен, одитът на сигурността трябва да оценява повече от технологиите. Той трябва да обхваща хората, бизнес процесите, управлението и контролите за сигурност наред с техническите защити. Фокусирането единствено върху защитни стени, антивирусен софтуер или защита на крайните устройства често пропуска реалните причини за успешните кибератаки. Слабото управление на идентичността и достъпа, недостатъчните стратегии за резервни копия, лошото управление на облачната сигурност, неадекватните политики за сигурност и недефинираните процедури за реакция при инциденти остават сред най-честите пропуски в сигурността при малките и средните предприятия.
Преди одитът да започне, организациите трябва ясно да определят неговия обхват. Ако бизнесът има няколко офиса, облачни среди, отдалечени служители или разчита на външни доставчици, всички тези среди трябва да бъдат включени в оценката. Добре дефинираният обхват гарантира, че констатациите от одита са точни, приложими и съобразени с бизнес приоритетите, което позволява на организациите да вземат информирани решения за киберсигурността.
След приключване на оценката идентифицираните пропуски в сигурността трябва да бъдат отстранени чрез подходящи технически, организационни и образователни мерки. В допълнение към професионалната подкрепа в областта на киберсигурността организациите трябва да инвестират в непрекъснато развитие на служителите чрез специализирани обучения по киберсигурност и NIS2, за да укрепят дългосрочната си киберустойчивост и да намалят бъдещите рискове за сигурността.
Обхватът на одита на сигурността накратко
| Област на одита | Какво се проверява | Риск при пренебрегване |
|---|---|---|
| Управление и политики | Отговорност на ръководството, политики, картографиране на съответствието | Липса на отговорност за решенията относно риска |
| ИТ активи и данни | Хардуер, софтуер, SaaS, хранилища за данни | Неизвестни и незащитени системи |
| Контрол на достъпа | Акаунти, MFA, привилегирован достъп, предоставяне и прекратяване на достъпа | Превземане на акаунти, натрупване на права |
| Крайни устройства, мрежа и облак | Обхват на защитата, сегментация, конфигурация | Лесно странично придвижване, грешни конфигурации |
| Управление на уязвимостите | Откриване, приоритизиране, SLA, затваряне | Забавено и непоследователно отстраняване |
| Резервни копия и възстановяване | Обхват, изолация, съхранение, тестване на възстановяването | Неуспешно възстановяване след ransomware |
| Хора и доставчици | Обучение, устойчивост на фишинг, достъп на трети страни | Човешка грешка, риск във веригата на доставки |
| Логове и реакция при инциденти | Обхват на логовете, отговорност за алертите, планове за реакция | Късно откриване, импровизирана реакция |
Защо управлението на киберсигурността е основата на всеки одит на сигурността
Преди някой да започне да проверява системите, уверете се дали сигурността има отговорник на ниво ръководство. Ако никой не може да отговори кой одобрява решенията за риска, кой подписва политиките или кой ръководи реакцията при инциденти, това е първата ви констатация.
Одитът трябва да провери дали основните политики съществуват, дали са актуални и дали съответстват на начина, по който бизнесът действително работи. Политика за допустима употреба отпреди пет години не е защита. Не е защита и стандарт за паролите, който никой не прилага. Прегледайте политиките за контрол на достъпа, работа с данни, управление на доставчици, реакция при инциденти, резервни копия, непрекъснатост на дейността, както и за въвеждане и напускане на служители.
Тук е мястото да се картографират и очакванията за съответствие. Те зависят от вашия пазар, но много МСП имат задължения, свързани с договори с клиенти, киберзастраховане, законодателство за защита на личните данни, PCI, HIPAA, SOC 2 или специфични за отрасъла изисквания. Грешката е да се разглежда съответствието отделно от сигурността. На практика те се припокриват в голяма степен. Добрият одит открива къде пропуските в контролите създават едновременно оперативен риск и риск за съответствието.
Основни политики за преглед по време на одита
| Политика | Ключов въпрос на одита | Типичен пропуск |
|---|---|---|
| Контрол на достъпа | Прилага ли се на практика? | Стандартът съществува, но никой не го прилага |
| Работа с данни | Съответства ли на мястото, където данните реално се намират? | Чувствителни данни в неуправлявани приложения |
| Управление на доставчици | Оценяват ли се доставчиците, преди да им бъде предоставен достъп? | Няма процес за комплексна проверка |
| Реакция при инциденти | Има ли определен отговорник и тестван план? | Планът е остарял или не е тестван |
| Резервни копия и непрекъснатост на дейността | Може ли дейността да продължи, ако основна платформа се срине? | Няма дефинирани ръчни алтернативи |
| Въвеждане и напускане на служители | Премахват ли се акаунтите в последния ден? | Неактивни акаунти остават активни |
Експертно мнение
Одитите на сигурността най-често се провалят още на първата стъпка: никой не може да каже кой носи отговорност за риска. Определянето на отговорник на ниво ръководство, преди да се прегледа една-единствена система, превръща одита от техническо упражнение в инструмент за вземане на управленски решения.
Инвентарът на ИТ активите е основата на всеки одит на сигурността
Повечето МСП са по-малко защитени, отколкото си мислят, защото нямат надежден инвентар. Не можете да защитите онова, което не можете да идентифицирате.
Направете одит на хардуера, софтуера, облачните услуги и хранилищата за данни. Включете служебните лаптопи, сървърите, мобилните устройства, SaaS приложенията, привилегированите акаунти и интеграциите с трети страни. Особено внимание заслужава „сянката на ИТ“ (shadow IT). Екипите често въвеждат инструменти за споделяне на файлове, AI приложения и платформи за управление на проекти без преглед от гледна точка на сигурността, а тези решения могат да създадат реален риск.
Картографирането на данните е също толкова важно, колкото и картографирането на активите. Определете какви чувствителни данни притежавате, къде се съхраняват, кой има достъп до тях и колко дълго се пазят. Ако данни на клиенти, финансови записи, HR досиета или регулирани данни са разпръснати из споделени дискове и неуправлявани приложения, проблемът не е само в сигурността. Това е и провал в управлението.
Какво да включите в инвентара на активите и данните
| Категория | Примери | Честа „сляпа точка“ |
|---|---|---|
| Хардуер | Лаптопи, сървъри, мобилни устройства | Лични и неуправлявани устройства |
| Софтуер и SaaS | Бизнес приложения, споделяне на файлове, платформи за проекти | Shadow IT, въведен без преглед |
| Облачни услуги | Microsoft 365, Google Workspace, AWS, Azure | Забравени абонаменти и тенанти |
| Акаунти | Привилегировани акаунти, служебни акаунти | Администраторски акаунти, които никой не преглежда |
| Интеграции | Конектори и API на трети страни | Достъп, за който никой не помни да е бил предоставян |
| Данни | Данни на клиенти, финансови, HR, регулирани данни | Неизвестно местоположение, достъп и срок на съхранение |
Контролът на достъпа е един от най-големите рискове за сигурността на МСП
Ако одитът открие широки администраторски права, споделени акаунти, неактивни потребители или слабо прекратяване на достъпа, поставете тези констатации най-отгоре в списъка. Достъпът е един от най-ясните показатели за общата киберзрялост.
Прегледайте как се създават, одобряват, променят и премахват потребителските акаунти. Проверете дали многофакторната автентикация е задължителна за имейл, VPN, облачни платформи и административни конзоли. Разглеждайте привилегирования достъп отделно от стандартния потребителски достъп. Твърде много фирми възприемат администраторските права като удобство. При инцидент това удобство се превръща в скорост за атакуващия.
Достъпът, базиран на роли, трябва да е стандартът, но много МСП все още разчитат на ad hoc разрешения. Това води до натрупване на права, особено в растящите организации. Служителите сменят роли, изпълнителите остават активни след края на проекти, а бивши доставчици запазват достъп, за който никой не помни да е бил предоставян. Зрелият одит ясно посочва това.
Червени флагове при контрола на достъпа и техният приоритет
| Констатация | Защо е важно | Приоритет |
|---|---|---|
| Широки администраторски права | Дава на атакуващите скорост и обхват | Висок |
| Споделени акаунти | Липса на отчетност и проследимост | Висок |
| MFA не е задължителна за имейл, VPN, облак и административни конзоли | Една открадната парола е достатъчна | Висок |
| Неактивни потребители и слабо прекратяване на достъпа | Бивши служители и доставчици запазват достъп | Висок |
| Ad hoc разрешения вместо достъп, базиран на роли | Натрупване на права с времето | Среден |
| Изпълнители, активни след края на проектите | Външен достъп без наблюдение | Среден |
Експертна препоръка
Започнете техническата част на всеки одит за МСП с идентичността. Въвеждането на задължителна MFA, прегледът на привилегированите акаунти и почистването на неактивните потребители са едни от най-бързите и най-евтини начини за намаляване на риска.
Контролите за крайни устройства, мрежа и облак изискват проверка с реалността
Именно тук много технически одити се превръщат в упражнение за отметки. Не се ограничавайте до проверка дали инструментите съществуват. Уверете се, че са конфигурирани, наблюдавани и съобразени с риска.
При крайните устройства прегледайте обхвата на защитата, честотата на актуализациите, състоянието на криптирането, управлението на устройствата и видимостта върху неуправляваните устройства. Ако отдалечените служители използват лични системи за работа, експозицията ви е по-висока, отколкото показват повечето табла.
От мрежова гледна точка разгледайте управлението на правилата на защитната стена, сегментацията, сигурния отдалечен достъп, логовете и сигурността на безжичните мрежи. Плоските мрежи остават често срещани в средите на МСП, защото са по-лесни за поддръжка. Но през тях е и по-лесно да се придвижва заплахата, след като веднъж е проникнала.
При облачните платформи оценете контролите за идентичност, логовете, базовите конфигурации, публичната експозиция и стратегията за резервни копия. Грешните конфигурации в Microsoft 365, Google Workspace, AWS и Azure са повтарящ се източник на предотвратим риск. Въпросът не е дали доставчикът е сигурен. Въпросът е дали вашата среда е конфигурирана сигурно.
Крайни устройства, мрежа и облак: какво да проверите
| Слой | Фокус на прегледа | Често срещан проблем |
|---|---|---|
| Крайни устройства | Обхват на защитата, честота на актуализациите, криптиране, управление на устройствата | Неуправлявани и лични устройства |
| Мрежа | Правила на защитната стена, сегментация, отдалечен достъп, логове, безжични мрежи | Плоска мрежа, лесно странично придвижване |
| Облак | Контроли за идентичност, логове, базови конфигурации, публична експозиция, резервни копия | Грешно конфигурирани Microsoft 365, Google Workspace, AWS, Azure |
Управлението на уязвимостите и пачовете трябва да бъде измеримо
Одитът на сигурността трябва да провери дали управлението на уязвимостите е процес, или просто периодично сканиране. Разликата е голяма.
Прегледайте как уязвимостите се идентифицират, приоритизират, възлагат, проследяват и затварят. Проверете дали системите, достъпни от интернет, получават по-бързо внимание от вътрешните активи с нисък риск. Ако няма формално SLA за критичните актуализации, очаквайте забавяния и непоследователно отстраняване.
Тук компромисите имат значение. Не всяка уязвимост изисква спешно третиране. Някои системи поддържат критични за приходите операции и изискват прозорци за промени. Това е разумно. Неразумно е да няма документирана причина за забавянето. Зрелите организации приемат известен остатъчен риск, но го правят съзнателно и с компенсиращи контроли.
Управление на уязвимостите: процес, а не периодично сканиране
| Етап | Въпрос на одита | Доказателства за искане |
|---|---|---|
| Идентифициране | Как се откриват уязвимостите? | Отчети от сканиране и графици |
| Приоритизиране | Първо ли се третират системите, достъпни от интернет? | Критерии за класиране, основани на риска |
| Възлагане | Кой отговаря за всяко отстраняване? | Записи за отговорниците по заявките |
| Проследяване | Има ли формално SLA за критичните актуализации? | Документирано SLA и отчети за давността |
| Затваряне | Документирани ли са забавянията с компенсиращи контроли? | Записи за приемане на риска |
Резервните копия и възстановяването делят неудобството от кризата
Много МСП вярват, че имат резервни копия, защото софтуерът съобщава, че задачите са завършили успешно. Това не е същото като възможност за възстановяване.
Направете одит на обхвата, съхранението, изолацията, криптирането и тестването на резервните копия. Определете дали критичните системи действително могат да бъдат възстановени в сроковете, които бизнесът изисква. Проверете дали идентификационните данни за резервните копия са защитени и дали копията са изолирани от основните среди. Инцидентите с ransomware често разкриват стратегии за резервни копия, които на хартия изглеждат добре, но се провалят под напрежение.
Непрекъснатостта на дейността заслужава същото внимание. Ако основна платформа спре, кой взема решенията, как се информират служителите и какви ръчни алтернативи съществуват? Дори най-добрите технически контроли се нуждаят от оперативен план зад тях.
Чеклист за одит на резервните копия и възстановяването
| Елемент | Въпрос на одита | Добър индикатор |
|---|---|---|
| Обхват | Покрити ли са всички критични системи? | Документиран списък на покритието |
| Съхранение | Отговаря ли срокът на съхранение на бизнес нуждите? | Дефинирани срокове на съхранение |
| Изолация | Отделени ли са копията от основната среда? | Офлайн или изолирани копия |
| Криптиране и идентификационни данни | Защитени ли са резервните копия и техните идентификационни данни? | Отделни, защитени идентификационни данни |
| Тестване | Могат ли системите да бъдат възстановени в необходимите срокове? | Редовни и успешни тестове за възстановяване |
| Непрекъснатост на дейността | Кой взема решенията и какви ръчни алтернативи съществуват? | Тестван план за непрекъснатост |
Експертно мнение
Приключилата задача за резервно копие не е доказателство за възстановяване. Единственият надежден критерий е тест за възстановяване спрямо времето, което бизнесът действително изисква. Направете го, преди да го направи атакуващият вместо вас.
Хората и доставчиците са част от повърхността за атака
Сериозният чеклист за одит на сигурността за МСП включва поведението на служителите и риска от трети страни, а не само вътрешните системи.
Оценете обученията по осведоменост за сигурността, устойчивостта на фишинг, каналите за докладване и практиките при въвеждане на нови служители. Обученията трябва да са съобразени с ролите, а не общо годишно съдържание, през което служителите преминават с кликове за десет минути. Финансите, HR, ръководството и ИТ администраторите са изправени пред различни рискове и трябва да бъдат обучавани съответно.
Рискът от доставчици често се подценява, защото изглежда непряк. Той не е непряк, когато доставчик на заплати, ИТ партньор за поддръжка или SaaS платформа внесе риск във вашата среда. Прегледайте кои доставчици работят с чувствителни данни, кои имат достъп до системите, каква комплексна проверка се извършва и дали договорите определят отговорностите за сигурността. Ако бизнесът ви зависи от критичен доставчик със слаби контроли, това е и ваш риск.
Риск от хора и доставчици: какво да оцените
| Област | Какво да оцените | Фокус на одита |
|---|---|---|
| Осведоменост за сигурността | Обучение, устойчивост на фишинг, канали за докладване | Съобразено с ролите, а не общо годишно съдържание |
| Роли с висок риск | Финанси, HR, ръководство, ИТ администратори | Целево обучение за всяка роля |
| Доставчици с достъп до данни | Доставчици на заплати, SaaS платформи | Кои доставчици работят с чувствителни данни |
| Доставчици с достъп до системи | ИТ партньори за поддръжка | Обхват на достъпа и комплексна проверка |
| Договори | Отговорности за сигурността | Ясно дефинирани задължения |
Логовете, откриването и реакцията при инциденти бързо показват зрелостта
Когато ръководството попита: „Как бихме разбрали, че нещо не е наред?“, отговорът не бива да е мълчание.
Одитът трябва да прегледа какви логове се събират, къде се съхраняват, колко дълго се пазят и кой преглежда алертите. Много МСП притежават инструменти за сигурност, но нямат смислено наблюдение. Това създава фалшиво усещане за контрол. Откриването има значение само ако някой носи отговорност за реакцията.
Планирането на реакцията при инциденти трябва да бъде практично и актуално. Проверете дали има определен екип за реакция, външен юрисконсулт при нужда, указания за уведомяване на застрахователя, възможности за форензична подкрепа и дървета на решенията за ограничаване, възстановяване и комуникация. Упражненията тип tabletop са полезни, защото разкриват оперативните пропуски, преди това да направи атакуващият.
Готовност за откриване и реакция при инциденти
| Компонент | Въпрос на одита | Предупредителен знак |
|---|---|---|
| Събиране на логове | Какво се събира и къде се съхранява? | Инструментите съществуват, но никой не наблюдава |
| Срок на съхранение | Колко дълго се пазят логовете? | Логовете се презаписват твърде бързо |
| Преглед на алерти | Кой преглежда алертите и кой носи отговорност? | Няма отговорник |
| Екип за реакция | Има ли определен екип, с контакти на юрисконсулт, застраховател и форензични специалисти? | Реакцията се импровизира |
| Дървета на решенията | Описани ли са ограничаването, възстановяването и комуникацията? | Планът е остарял или не е тестван |
| Tabletop упражнения | Тестват ли се пропуските, преди да ги открие атакуващият? | Никога не са провеждани |
Как да приоритизираме констатациите след одита
Не всеки пропуск заслужава еднаква спешност. Ръководството се нуждае от план за отстраняване, свързан с въздействието върху бизнеса.
Приоритизирайте констатациите според възможността за експлоатация, бизнес критичността, регулаторната експозиция и сложността на възстановяването. Проблем със среден рейтинг, засягащ финансовите системи, може да заслужава по-бързо действие от технически по-високо оценен проблем в изолиран вътрешен актив. Тук е мястото, където лидерството в сигурността на ниво ръководство има значение. Решенията за риска са бизнес решения.
Практичният план за отстраняване обикновено разделя работата на три хоризонта: незабавно намаляване на риска, подобряване на основните контроли и дългосрочно изграждане на зрялост. Незабавните действия могат да включват въвеждане на задължителна MFA, преглед на привилегирования достъп, критични актуализации и валидиране на резервните копия. Основната работа може да включва актуализиране на политики, почистване на инвентара на активите, преглед на доставчиците и планиране на реакцията при инциденти. Дългосрочните усилия често включват ритъм на управление, метрики и отговорност за програмата.
Фактори за приоритизиране на констатациите от одита
| Фактор | Въпрос, който да си зададете |
|---|---|
| Възможност за експлоатация | Колко лесно би могъл атакуващият да използва тази слабост? |
| Бизнес критичност | Кои операции или системи са засегнати? |
| Регулаторна експозиция | Създава ли пропускът правен риск или риск за съответствието? |
| Сложност на възстановяването | Колко трудно и колко дълго би било възстановяването? |
Трите хоризонта на практичния план за отстраняване
| Хоризонт | Цел | Типични действия |
|---|---|---|
| Незабавен | Незабавно намаляване на риска | Задължителна MFA, преглед на привилегирования достъп, критични актуализации, валидиране на резервните копия |
| Основополагащ | Подобряване на основните контроли | Актуализиране на политики, почистване на инвентара на активите, преглед на доставчиците, планиране на реакцията при инциденти |
| Дългосрочен | Изграждане на зрялост | Ритъм на управление, метрики, отговорност за програмата |
Експертна препоръка
Разглеждайте плана за отстраняване като бизнес пътна карта, а не като списък със ИТ заявки. Констатациите трябва да се класират според въздействието върху бизнеса и да се преглеждат от ръководството с регулярен ритъм, така че напредъкът да остава измерим, а решенията за риска – при хората, които отговарят за тях.
Ако вашата организация няма вътрешен капацитет да поддържа това последователно, това не е необичайно. Именно това е една от причините много растящи компании да използват външен модел за лидерство в сигурността, като CISOLead, за да превърнат одитите в управление, отчетност и измерим напредък.
Чеклистът има стойност само ако променя решенията. Истинската цел не е да издържите одита. Целта е да изградите бизнес, който може да понесе удар, да реагира дисциплинирано и да продължи да работи.
Често задавани въпроси
1. Защо МСП се провалят не заради липсата на инструменти, а заради липсата на отговорност?
Защото никой не носи отговорност за цялостната картина на риска. Контролите съществуват, но са разпокъсани – множество доставчици, остарели политики и предположения. Одитът заменя предположенията с управление.
2. Какво трябва да постига един добър чеклист за одит на сигурността за МСП?
Той трябва да помага на ръководството да отговори на три въпроса: какво може да наруши дейността, кои слабости създават правна/регулаторна експозиция и какво трябва да се поправи на първо място.
3. Кои области трябва да бъдат включени в одита на сигурността за МСП?
Управление, активи, контрол на достъпа, сигурност на крайните устройства и мрежата, конфигурация на облака, управление на уязвимостите, резервни копия и възстановяване, хора, доставчици, логове и реакция при инциденти.

АВТОР
ЯВОР Я. ЗЛАТЕВ
Изпълнителен директор и управителен директор на Advanced Vision IT | Публикувано на Юни 25, 2026
Явор ръководи стратегическото развитие и технологичните операции в Advanced Vision IT, като се специализира в киберсигурността на предприятията, облачната инфраструктура, съответствието с NIS2 и предоставянето на управлявани услуги за сигурност.Научете повече за мен
АДВАНСД ВИЖЪН ИТ - МАЛТА
Адрес: Suite 8, Ta’ Mallia Buildings, Triq In‑Negozju, Zone 3, Central Business District, Birkirkara, CBD 3010, Malta
Регистрационен номер: C111282, ДДС Номер: MT31713827
Телефон:+356 79224404
Имейл: office@advisionit.com
ADVANCED VISION IT - БЪЛГАРИЯ
Адрес: БЪЛГАРИЯ, гр. София, р-н Лозенец, ул. Димитър Хаджикоцев, 35 вх. А
ЕИК: 205789039, ДДС No: BG205789039
Телефон: +359 888 258 530
Имейл: office@advisionit.com